
Malware identificado por pesquisadores de cibersegurança instala versões adulteradas de aplicativos bancários, rouba senhas e permite que criminosos controlem celulares remotamente.
Um novo malware bancário chamado Hirudo está preocupando especialistas em segurança digital por utilizar uma técnica capaz de comprometer aplicativos financeiros em dispositivos Android.
Diferentemente de ameaças tradicionais, que geralmente exibem telas falsas para capturar informações, o Hirudo consegue substituir aplicativos bancários legítimos por versões modificadas, desenvolvidas para contornar mecanismos de proteção.
A descoberta foi divulgada em 14 de outubro de 2026 pela empresa de segurança móvel ThreatFabric e repercutida pelo portal especializado BleepingComputer.
Como funciona o malware Hirudo no Android?
O Hirudo utiliza aplicativos aparentemente legítimos como porta de entrada para infectar dispositivos Android.
Entre os programas identificados pelos pesquisadores estão:
- Shopora: aplicativo que simula uma plataforma de compras.
- 1V1 X: aplicativo de conteúdo adulto.
- ZoyaTV: plataforma de entretenimento e vídeos curtos.
- KoiShort: aplicativo voltado à reprodução de séries e vídeos curtos.
Esses aplicativos podem oferecer funcionalidades reais, dificultando a identificação imediata da ameaça.
Após a instalação, o programa apresenta uma falsa solicitação de atualização e tenta convencer o usuário a conceder permissões sensíveis, especialmente acesso aos serviços de acessibilidade do Android.
Com essas autorizações, o malware pode iniciar o processo de substituição do aplicativo bancário original por uma versão adulterada. The Hacker News
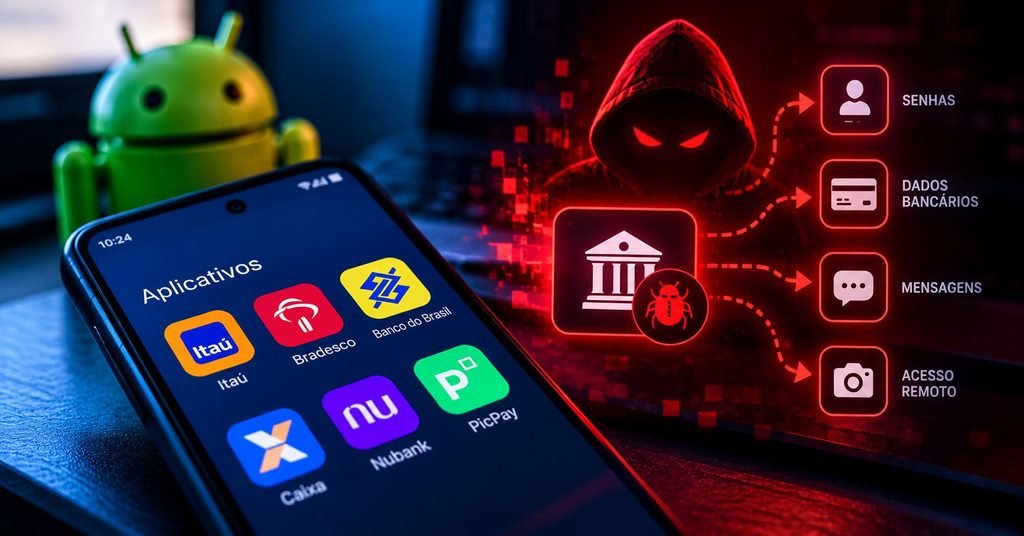
Vírus consegue substituir aplicativos bancários legítimos
A principal característica do Hirudo é sua capacidade de interferir diretamente no funcionamento dos aplicativos financeiros. O ataque acontece em diferentes etapas.
Primeiro, o malware identifica determinados aplicativos bancários instalados no dispositivo. Em seguida, apresenta uma solicitação enganosa de atualização e inicia a remoção do aplicativo original.
Depois, tenta instalar uma cópia modificada que preserva grande parte do código legítimo, mas incorpora mecanismos capazes de manipular verificações de segurança.
Essa técnica permite que o aplicativo adulterado apresente informações falsas sobre sua integridade e esconda atividades suspeitas.
A substituição, entretanto, não é completamente automática: existem etapas de desinstalação e instalação que podem ser interrompidas pelo usuário.
Quais proteções o Hirudo consegue contornar?
Segundo os pesquisadores, o malware utiliza mecanismos de manipulação de código para interferir em diferentes verificações:
- Assinatura digital: apresenta informações do certificado original para esconder alterações.
- Serviços de acessibilidade: oculta determinados serviços utilizados para controlar o aparelho.
- Proteção contra capturas de tela: remove restrições que impedem a gravação de informações sensíveis.
- Google Play Integrity: manipula o processo de verificação da integridade do aplicativo.
- Atestados de segurança: modifica informações utilizadas para validar a confiabilidade do ambiente.
Essas capacidades tornam a ameaça especialmente preocupante porque parte das verificações comprometidas acontece dentro do próprio aplicativo bancário. SecurityWeek
Hirudo pode roubar senhas, mensagens e controlar o celular
Além de substituir aplicativos financeiros, o Hirudo apresenta características de um trojan de acesso remoto, conhecido pela sigla RAT. Isso significa que criminosos podem realizar determinadas ações no dispositivo infectado sem precisar estar fisicamente próximos dele.
Entre as capacidades identificadas estão o roubo de credenciais bancárias, a captura de PINs de pagamento, a coleta de mensagens SMS e o acesso a informações utilizadas para desbloquear o aparelho. O malware também pode transmitir a tela em tempo real, acessar câmeras, registrar áudio e permitir interações remotas.
Outra técnica envolve a apresentação de páginas falsas de pagamento. Nesses casos, a vítima informa seus dados acreditando realizar uma compra legítima, enquanto as informações são encaminhadas aos criminosos. Em determinadas situações, o programa ainda apresenta uma confirmação falsa de pagamento para evitar suspeitas.
Quais países são afetados pelo malware Hirudo?
A investigação da ThreatFabric identificou versões adulteradas de oito aplicativos bancários associados a sete instituições financeiras da Indonésia.
Os pesquisadores também encontraram indícios de direcionamento de ataques contra organizações financeiras de outros países, incluindo China, Índia, México, Marrocos e Tailândia.
Até o momento, as informações divulgadas não confirmam ataques do Hirudo contra aplicativos bancários brasileiros.
Entretanto, especialistas alertam que a técnica utilizada pode ser adaptada para atingir outras instituições financeiras e regiões. Durante a investigação, pesquisadores também identificaram milhares de registros de credenciais de aplicativos em uma infraestrutura associada aos criminosos. Apesar disso, o número exato de vítimas permanece desconhecido. NeoTeo
Como proteger seu celular Android contra o Hirudo?
A prevenção depende principalmente de cuidados durante a instalação de aplicativos e da concessão de permissões.
Especialistas recomendam:
- Evitar aplicativos de fontes desconhecidas: priorize lojas oficiais e verifique a autenticidade dos desenvolvedores.
- Desconfiar de atualizações inesperadas: aplicativos bancários não devem exigir sua desinstalação por meio de solicitações apresentadas por outros programas.
- Revisar permissões de acessibilidade: não conceda acesso a aplicativos desconhecidos.
- Manter o Android atualizado: atualizações corrigem vulnerabilidades e melhoram a proteção do sistema.
- Utilizar o Google Play Protect: realize verificações periódicas em busca de aplicativos potencialmente perigosos.
- Desconfiar de páginas falsas: anúncios e sites que imitam lojas oficiais podem distribuir arquivos maliciosos.
Caso exista suspeita de infecção, é recomendável interromper operações financeiras no dispositivo, entrar em contato com o banco por um canal confiável e alterar senhas utilizando outro aparelho seguro.
Nova ameaça representa desafio para a segurança bancária
O Hirudo representa uma evolução importante nas técnicas utilizadas por criminosos digitais. Em vez de depender exclusivamente de páginas falsas ou da captura de informações exibidas na tela, a ameaça procura comprometer os próprios mecanismos internos de proteção dos aplicativos bancários.
Para instituições financeiras, a descoberta reforça a importância de validar informações de segurança diretamente nos servidores e combinar verificações de integridade com análises comportamentais e controles antifraude. Para os usuários, o episódio evidencia os riscos associados à instalação de aplicativos desconhecidos e à concessão indiscriminada de permissões.
Embora os ataques documentados estejam concentrados em mercados específicos, a possibilidade de adaptação da técnica torna o Hirudo uma ameaça relevante para o setor financeiro global.
O malware Hirudo reforça a importância de acompanhar os avanços na segurança dos dispositivos móveis. Enquanto criminosos desenvolvem técnicas cada vez mais sofisticadas para roubar informações, empresas de tecnologia investem em inteligência artificial para identificar ameaças e prevenir fraudes. Um exemplo é o Google, que vem ampliando os recursos de segurança do Android. Entenda como funciona essa tecnologia na reportagem Google usa inteligência artificial no Android para identificar golpes em mensagens e proteger usuários.
Fontes e referências
- BleepingComputer — Hirudo Android malware replaces banking apps to evade security checks
- The Hacker News — Hirudo Android Trojan Uses Patched Banking Apps to Bypass Their Built-In Security Checks
- SecurityWeek — Novel Android RAT ‘Hirudo’ Replaces Banking Apps With Trojanized Copies
- NeoTeo — Hirudo Android malware: how it replaces bank apps
Um comentário em “Novo vírus Hirudo substitui aplicativos bancários no Android e consegue driblar sistemas de segurança”